Un ordenador cuántico podría descifrar las claves de tu cuenta bancaria en solo tres días o incluso una hora y algunos minutos
COMPUTACIÓN CUÁNTICA.
Un estudio sugiere que el cifrado que protege una cuenta bancaria podría caer en manos de un ordenador cuántico con la cantidad suficiente de cúbits en unos pocos días: si trabaja integrado a otros, lo haría en algo más de una hora.
IBM Quantum System One, la primera computadora cuántica comercial basada en circuitos. / Crédito: IBM.
Una nueva investigación calcula que un ordenador cuántico con unos 23.000 cúbits superconductores podría vulnerar el sistema que protege a las cuentas bancarias en 3,14 días. En conjunto con otros dispositivos, el tiempo se reduciría a una hora y quince minutos. El avance es relevante, pero está lejos de suponer que los ahorros de los clientes de los bancos estén hoy en peligro: la máquina necesaria todavía no existe.
La seguridad de una cuenta bancaria depende de algo que normalmente pasa inadvertido: las matemáticas. Cada vez que consultamos el saldo, hacemos una transferencia o introducimos nuestros datos en una página web, una serie de mecanismos de cifrado trabaja para impedir que otras personas puedan leer esa información. Ahora bien: ¿qué ocurriría si apareciera un ordenador capaz de resolver en unos días los problemas matemáticos que hoy mantienen a salvo buena parte de nuestras comunicaciones digitales?
Es el escenario que plantea una investigación publicada en el archivo especializado Cryptology ePrint. Sus autores, vinculados principalmente a la empresa francesa Alice & Bob, calculan que un ordenador cuántico diseñado con una arquitectura específica podría romper el sistema de protección de las transacciones, conocido como RSA-2048, en aproximadamente 3,14 días. La estimación ha llamado la atención porque reduce de forma considerable los recursos que se consideraban necesarios para llevar a cabo ese ataque, según informa Science Alert.
El sistema de protección en riesgo.
RSA-2048 es un sistema de clave pública que protege comunicaciones y permite verificar identidades digitales. Funciona como un candado: cualquiera puede cerrarlo con una clave pública, pero solo quien tiene la clave privada puede abrirlo. Su seguridad depende de una operación fácil de hacer y muy difícil de invertir: multiplicar dos números primos enormes. Averiguar cuáles eran permitiría reconstruir la clave privada, algo imposible en la práctica para los ordenadores convencionales.
Los ordenadores cuánticos procesan la información mediante cúbits, que aprovechan fenómenos de la física cuántica. En 1994, el matemático Peter Shor describió un algoritmo capaz de acelerar enormemente la factorización de esos números. El nuevo trabajo no descubre ese método: calcula los recursos necesarios para ejecutarlo con una tecnología concreta, de acuerdo a una publicación de blog de los autores.
Ordenadores cuánticos integrados.
La propuesta utiliza los llamados "cúbits gato", una arquitectura superconductora desarrollada por Alice & Bob. El estudio detalla cómo organizar sus componentes y estima que 22.593 cúbits bastarían para romper RSA-2048 en 3,14 días. Esta tecnología busca reducir algunos de los errores que pueden arruinar los cálculos cuánticos, uno de los grandes obstáculos para construir máquinas útiles.
Hay una opción más rápida, pero exige muchos más recursos: diez ordenadores conectados, con unos 610.530 cúbits en total, podrían completar la operación en una hora y quince minutos. Por lo tanto, una infraestructura de ese tamaño aceleraría aún mucho más el proceso.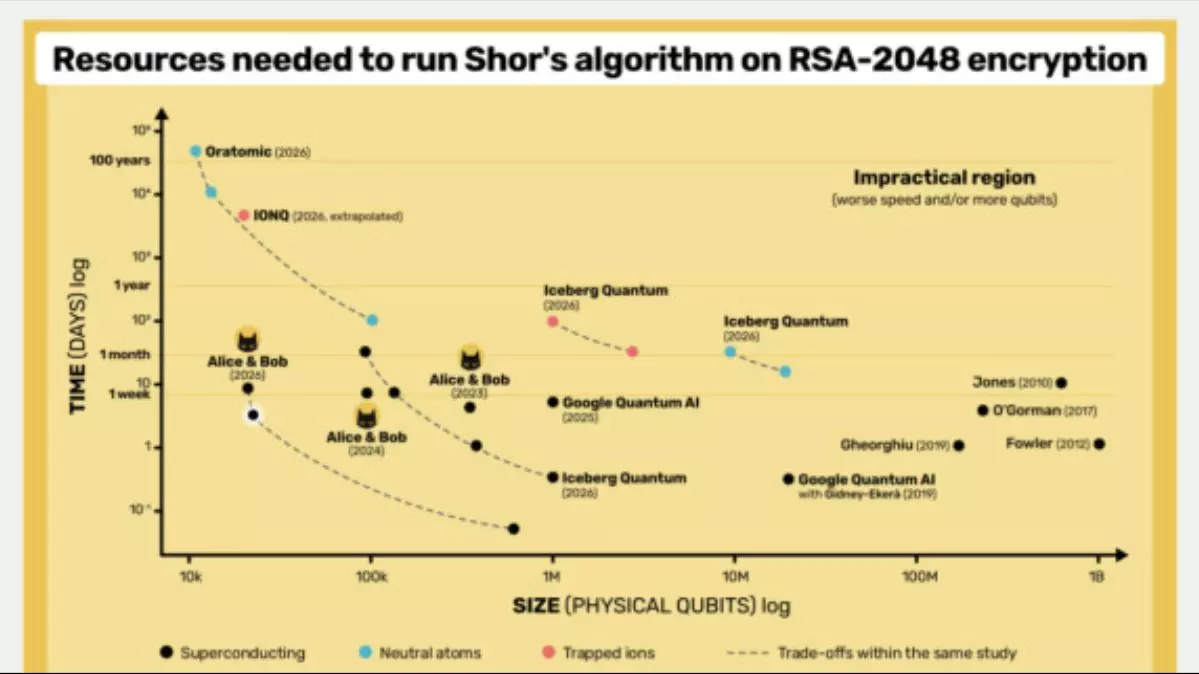
Estimación de recursos del algoritmo de Shor en todas las plataformas. / Crédito: Alice y Bob.
Una amenaza futura.
Conviene poner estos números en contexto. El trabajo es una prepublicación, todavía pendiente de revisión por pares, y no una demostración experimental: ningún ordenador real ha descifrado RSA-2048. Además, el cálculo depende de condiciones muy exigentes sobre la estabilidad de los cúbits. Al relajar una de esas condiciones, los propios autores estiman que la máquina tendría que crecer hasta unos 45.000 cúbits. Hoy no existe un ordenador cuántico funcional con la escala y la capacidad necesarias para ejecutar el ataque.
Tampoco significa que un delincuente pueda entrar automáticamente en la aplicación de un banco o averiguar las contraseñas de sus clientes. El estudio se centra en romper un mecanismo criptográfico concreto, no en saltarse todas las barreras de seguridad de una cuenta. Pero sí apunta a un problema de fondo: algunos sistemas de clave pública que protegen la vida digital podrían dejar de ser fiables cuando lleguen máquinas cuánticas suficientemente potentes.
Un cambio imprescindible.
La solución ya se prepara, indicando que el riesgo futuro es real: el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) publicó en 2024 los primeros estándares de criptografía poscuántica, diseñados para resistir estos ataques. El 27 de octubre de 2026 presentó, además, una hoja de ruta para sustituir los algoritmos vulnerables. Bancos, empresas y administraciones tendrán que adaptar sus sistemas, una transición que llevará tiempo.
La conclusión no es que las cuentas vayan a vaciarse en tres días, sino que la distancia entre la teoría y una amenaza práctica podría estar reduciéndose. El reto es construir máquinas cuánticas fiables y cambiar a tiempo los sistemas y procesos que protegen nuestra vida cotidiana, tan íntimamente ligada a lo digital.
Por: Pablo Javier Piacente / T21.
Sitio Fuente: Levante / Tendencias21